Sua caixa de internet contém um painel de configurações acessível a partir de qualquer navegador. Alterar a senha do Wi-Fi, verificar os dispositivos conectados ou ajustar o protocolo de criptografia: tudo passa por esta interface de administração. O problema é que esta porta de entrada para sua rede doméstica também pode se tornar uma vulnerabilidade se não estiver bem protegida.
Riscos reais de uma interface de caixa mal segura
Um acesso não autorizado à interface de administração da sua caixa pode ter consequências muito além de uma simples lentidão na conexão.
Uma senha de administração que permaneceu no seu valor de fábrica (frequentemente “admin”) permite que qualquer dispositivo conectado à rede local modifique suas configurações. Redirecionamento DNS, abertura de portas, desativação do firewall: as consequências vão além do simples roubo de largura de banda.
A administração remota nunca deve permanecer ativada por padrão. Se a interface da sua caixa estiver acessível pela internet (e não apenas pela sua rede local), sua superfície de ataque aumenta consideravelmente. Mudar o número da porta não é uma proteção suficiente. Para acesso remoto, prefira um VPN ou o mecanismo seguro previsto pelo fabricante da sua caixa.
O Fórum das Competências, em sua publicação de setembro de 2026 sobre VPNs e firewalls expostos, lembra que esses equipamentos se tornaram um vetor de acesso inicial importante. Ele recomenda seguir os avisos do CERT-FR, os alertas dos fabricantes e o catálogo de vulnerabilidades ativamente exploradas da CISA para aplicar rapidamente os patches.
Antes de mexer nas configurações, um guia prático no Hebdo Linux detalha as etapas de acesso seguro de acordo com cada operador, o que complementa bem os pontos abordados aqui.
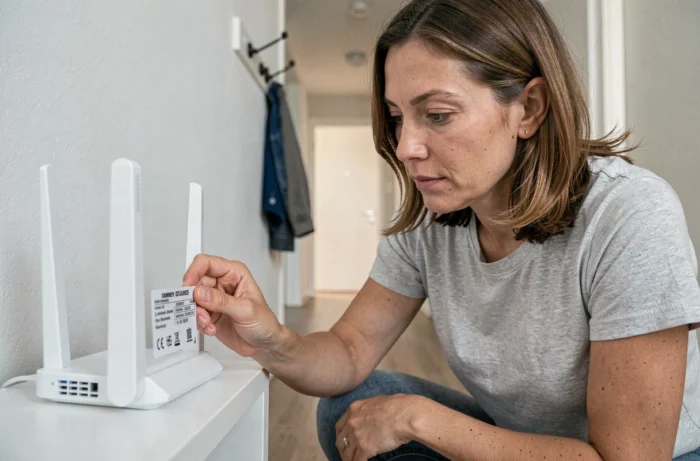
Acesso à interface: endereço IP e identificadores de acordo com seu operador
Você já percebeu que digitar “192.168.1.1” na barra de endereços nem sempre funciona? O endereço depende do seu provedor, e a confusão entre barra de endereços e motor de busca continua sendo a principal fonte de falhas.
Endereços por operador
- Orange (Livebox): digite 192.168.1.1 ou http://livebox/ no seu navegador. O identificador padrão é “admin” e a senha está na etiqueta sob a caixa.
- Free (Freebox): use mafreebox.freebox.fr. A interface Freebox OS abre diretamente, com uma senha definida durante a primeira configuração.
- Bouygues Telecom (Bbox): digite 192.168.1.254 ou bbox.lan. O identificador e a senha padrão estão indicados na própria caixa.
- SFR: o endereço é 192.168.1.1. O acesso requer um identificador e uma senha, novamente impressos na etiqueta do equipamento.
Se nenhum desses endereços funcionar, procure o gateway padrão da sua conexão. No Windows, abra o prompt de comando e digite “ipconfig”: a linha “Gateway padrão” exibirá o endereço a ser utilizado.
Navegador e compatibilidade
Use um navegador atualizado. Versões muito antigas podem exibir uma página degradada que impede a inserção dos identificadores. Chrome, Firefox, Safari ou Edge em suas versões recentes funcionam sem problemas.
Criptografia Wi-Fi: a armadilha WPA3 e o modo de transição
Uma vez conectado à interface, a seção de segurança Wi-Fi oferece vários protocolos de criptografia. WPA3 oferece o melhor nível de proteção atual, mas ativá-lo sem precauções pode cortar o acesso a alguns dos seus dispositivos.
Por que esse problema? Dispositivos conectados mais antigos (câmeras, impressoras, alto-falantes) muitas vezes suportam apenas WPA2. Ao configurar sua caixa para WPA3 estrito, esses dispositivos simplesmente não conseguem mais se conectar à rede.
O modo misto WPA2/WPA3 é a solução de transição. Ele permite que dispositivos recentes aproveitem o WPA3 enquanto mantém a compatibilidade WPA2 para os mais antigos. Esta opção geralmente está disponível nas configurações avançadas da seção Wi-Fi da sua interface.
Antes de mudar o protocolo, faça um inventário dos seus dispositivos conectados diretamente pela interface da caixa. A lista de equipamentos associados à rede indica quais podem perder a conexão.
Três configurações a verificar na primeira conexão à interface
A interface de administração oferece dezenas de menus. Nem todos merecem sua atenção imediata. Aqui estão os três pontos que mais reduzem sua exposição.
Mudar a senha de administrador
A senha padrão é o primeiro elemento a ser modificado. A que está impressa na caixa é idêntica para muitos modelos do mesmo operador. Escolha uma combinação de pelo menos doze caracteres, misture letras, números e símbolos, e não reutilize uma senha existente.
Desativar o WPS
O botão WPS (Wi-Fi Protected Setup) simplifica a conexão de um novo dispositivo pressionando um botão físico da caixa. Este mecanismo apresenta vulnerabilidades conhecidas. Desativar o WPS reduz um vetor de ataque frequentemente negligenciado. Você o encontrará na seção Wi-Fi avançada ou segurança da interface.
Verificar atualizações de firmware
A maioria das caixas aplica suas atualizações automaticamente, mas algumas requerem validação manual. Na interface, procure a seção “Sistema” ou “Manutenção” para confirmar se o firmware está atualizado. Os patches de segurança corrigem falhas que atacantes exploram ativamente em equipamentos expostos.
Segmentar sua rede para limitar os danos
Se um dispositivo conectado for comprometido, ele pode servir como um ponto de salto para o restante da sua rede doméstica. A segmentação limita essa propagação.
A maneira mais acessível é criar uma rede Wi-Fi convidado a partir da interface da sua caixa. Esta rede secundária isola os dispositivos conectados a ela: eles têm acesso à internet, mas não aos seus computadores ou pastas compartilhadas. Coloque seus dispositivos conectados (câmeras, lâmpadas, termostatos) para compartimentar sua rede principal.
Algumas caixas também permitem restringir os horários de conexão Wi-Fi ou filtrar dispositivos por endereço MAC. Essas opções estão disponíveis na seção “Controle de acesso” ou “Gerenciamento de dispositivos”.
Acessar a interface da sua caixa leva apenas alguns segundos. Proteger o que está lá dentro requer um pouco mais de atenção, mas as três configurações descritas acima cobrem a maioria dos riscos aos quais uma rede doméstica está exposta. Aplicar as atualizações de firmware e substituir a senha de administrador padrão são as duas ações a serem realizadas como prioridade.